Domain berechtigungsprüfung.de kaufen?
Wir ziehen mit dem Projekt
berechtigungsprüfung.de um.
Sind Sie am Kauf der Domain
berechtigungsprüfung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain berechtigungsprüfung.de kaufen?
Inwiefern können Vulnerabilitäten in der digitalen Infrastruktur die Sicherheit von persönlichen Daten, Unternehmensinformationen und staatlichen Institutionen gefährden? Und welche Maßnahmen können ergriffen werden, um diese Vulnerabilitäten zu minimieren und die digitale Sicherheit zu stärken?
Vulnerabilitäten in der digitalen Infrastruktur können die Sicherheit von persönlichen Daten, Unternehmensinformationen und staatlichen Institutionen gefährden, indem sie Angreifern ermöglichen, unbefugten Zugriff zu erlangen, Daten zu stehlen oder zu manipulieren und Systeme lahmzulegen. Dies kann zu Identitätsdiebstahl, finanziellen Verlusten, Rufschädigung und sogar nationalen Sicherheitsrisiken führen. Um diese Vulnerabilitäten zu minimieren und die digitale Sicherheit zu stärken, können Maßnahmen wie regelmäßige Software-Updates, die Implementierung von Firewalls und Verschlüsselungstechnologien, Schulungen für Mitarbeiter zur Sensibilisierung für Cyber-Sicherheit und die Einhaltung strenger Datenschutzrichtlinien ergriffen werden. Darüber hinaus ist die Zusammenarbeit mit **
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **

Ähnliche Suchbegriffe für Vulnerabilitäten
Top-Angebote
Produkte zum Begriff Vulnerabilitäten:
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung im elektronischen Rechtsverkehr, Taschenbuch von Sebastian Bösing, Nomos, 978-3-8329-1535-3Authentifizierung Und Autorisierung Im Elektronischen Rechtsverkehr, Taschenbuch Von Sebastian Bösing, Nomos, 978-3-8329-1535-3, Seitenanzahl: 21242,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung in der IT, Set von Andreas Lehmann,Mark Lubkowitz,Bernd Rehwaldt, Carl Hanser, 978-3-446-47949-4Authentifizierung Und Autorisierung In Der It, Set Von Andreas Lehmann,mark Lubkowitz,bernd Rehwaldt, Carl Hanser, 978-3-446-47949-4, Seitenanzahl: 11649,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Sicherheitslücken und Vulnerabilitäten schützen, um Cyberangriffen und Datenverlust vorzubeugen?
Unternehmen können ihre Systeme und Daten vor potenziellen Sicherheitslücken und Vulnerabilitäten schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Social Engineering-Taktiken zu erkennen und zu vermeiden. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Systeme und Daten vor unbefugtem Zugriff zu schützen. Zudem ist es wichtig, dass Unternehmen regelmäßige Backups ihrer Daten durchführen und einen Notfallplan für den Fall eines Cyberangriffs oder Datenverlusts haben, um die Auswirkungen **
-
Inwiefern können Vulnerabilitäten in der Informationstechnologie die Sicherheit von Computersystemen, die Gesundheit von Menschen und die Umwelt gefährden?
Vulnerabilitäten in der Informationstechnologie können die Sicherheit von Computersystemen gefährden, indem sie Angreifern ermöglichen, unautorisierten Zugriff zu erlangen und Schaden anzurichten. Dies kann zu Datenverlust, Diebstahl von persönlichen Informationen und finanziellen Verlusten führen. Darüber hinaus können Sicherheitslücken in Computersystemen die Gesundheit von Menschen gefährden, indem sie die Integrität von medizinischen Geräten und die Vertraulichkeit von Patientendaten beeinträchtigen. Schließlich können Sicherheitslücken in der Informationstechnologie auch die Umwelt gefährden, indem sie kritische Infrastrukturen wie Energieversorgungssysteme und Umweltüberwachungssysteme anfällig für Angriffe machen, die zu schwerwiegenden Umweltsch **
-
Inwiefern können Vulnerabilitäten in der Informationstechnologie die Sicherheit von Unternehmen gefährden und welche Maßnahmen können ergriffen werden, um diese zu minimieren?
Vulnerabilitäten in der Informationstechnologie können die Sicherheit von Unternehmen gefährden, indem sie potenzielle Einfallstore für Cyberangriffe darstellen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um auf vertrauliche Unternehmensdaten zuzugreifen oder Systeme zu manipulieren. Um diese Risiken zu minimieren, können Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Darüber hinaus ist es wichtig, dass Unternehmen ihre Mitarbeiter regelmäßig in Bezug auf sichere IT-Praktiken schulen, um das Bewusstsein für potenzielle Bedrohungen zu schärfen und die Wahrscheinlichkeit von Sicherheitsverletzungen zu verringern. Schließlich sollten Unternehmen auch in die Implementierung von Sicherheitslös **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Sicherheitslücken und Vulnerabilitäten schützen, um die Integrität und Vertraulichkeit ihrer Informationen zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Sicherheitslücken und Vulnerabilitäten schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Die Implementierung von Firewalls, Antiviren- und Antimalware-Programmen sowie die regelmäßige Aktualisierung von Software und Betriebssystemen sind ebenfalls wichtige Maßnahmen, um die Integrität und Vertraulichkeit von Unternehmensdaten zu gewährleisten. Darüber hinaus ist die Verwendung von Verschlüsselungstechnologien für sensible Daten und die **
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **
Was sind die häufigsten Arten von Vulnerabilitäten in der Informationstechnologie und wie können sie in verschiedenen Bereichen wie Cybersecurity, Softwareentwicklung und Netzwerksicherheit adressiert werden?
Die häufigsten Arten von Vulnerabilitäten in der Informationstechnologie sind Schwachstellen in Software, unsichere Netzwerkkonfigurationen, unzureichende Zugriffskontrollen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Cybersecurity können diese Vulnerabilitäten durch regelmäßige Sicherheitsüberprüfungen, Implementierung von Firewalls und Intrusion Detection Systemen sowie Schulungen zur Sensibilisierung der Mitarbeiter adressiert werden. In der Softwareentwicklung können Vulnerabilitäten durch sichere Codierungspraktiken, regelmäßige Code-Reviews und die Verwendung von automatisierten Sicherheitstests reduziert werden. In der Netzwerksicherheit können Vulnerabilitäten durch regelmäßige Aktualisierung von Sicherheitspatches, Implementierung von Verschlüsselungstechnologien und Überwachung des Netzwerkverkehrs **
Top-Angebote
Produkte zum Begriff Vulnerabilitäten:
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung in der IT, Fachbücher von Andreas Lehmann, Mark Lubkowitz, Bernd RehwaldtErschliessung der Themen Authentifizierung und Autorisierung anhand von Beispielen und Erläuterungen. Keine bis wenige Vorkenntnisse nötig. Diese Themen finden Sie im Buch: OpenID, OAuth, JWT, Microservices, UMA, SAML, XACML, Hashing, Asymmetrie, Cloud, Internet of Things, Edge Computing, Single Page Applications, Java, REST, SSO. Ihr exklusiver Vorteil: E-Book inside beim Kauf des gedruckten Buches. Das Buch beschreibt verschiedene Methoden der Authentifizierung und Autorisierung im Rahmen betrieblicher Informationssysteme. Startpunkt ist die Problemstellung, dass Daten und Informationen, Datenflüsse und Informationsflüsse sowohl im Lokalen als auch im Netzwerk geschützt werden müssen. Dazu identifiziert das Buch mehrere Bereiche und Schutzmassnahmen, wie diese zu kombinieren sind und wie sie sich auf Basis vorhandener Technologien umsetzen lassen. Auch potenzielle Implementierungsmuster sind beschrieben. Die Leser erfahren, wie sie Daten insbesondere im Rahmen der DSGVO und der immer stärkeren Verteilung auf Basis von Cloud-native Architekturen schützen können. So reicht es nicht mehr aus, eine einfache Benutzeranmeldung zu implementieren, sondern es müssen auf unterschiedlichsten Ebenen abhängig von der Kritikalität mehr oder weniger umfangreiche und sehr feinmaschige Sicherheitsmechanismen umgesetzt werden.49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Inwiefern können Vulnerabilitäten in der digitalen Infrastruktur die Sicherheit von persönlichen Daten, Unternehmensinformationen und staatlichen Institutionen gefährden? Und welche Maßnahmen können ergriffen werden, um diese Vulnerabilitäten zu minimieren und die digitale Sicherheit zu stärken?
Vulnerabilitäten in der digitalen Infrastruktur können die Sicherheit von persönlichen Daten, Unternehmensinformationen und staatlichen Institutionen gefährden, indem sie Angreifern ermöglichen, unbefugten Zugriff zu erlangen, Daten zu stehlen oder zu manipulieren und Systeme lahmzulegen. Dies kann zu Identitätsdiebstahl, finanziellen Verlusten, Rufschädigung und sogar nationalen Sicherheitsrisiken führen. Um diese Vulnerabilitäten zu minimieren und die digitale Sicherheit zu stärken, können Maßnahmen wie regelmäßige Software-Updates, die Implementierung von Firewalls und Verschlüsselungstechnologien, Schulungen für Mitarbeiter zur Sensibilisierung für Cyber-Sicherheit und die Einhaltung strenger Datenschutzrichtlinien ergriffen werden. Darüber hinaus ist die Zusammenarbeit mit **
-
Was ist der Unterschied zwischen Authentifizierung und Autorisierung?
Die Authentifizierung ist der Prozess, bei dem die Identität eines Benutzers überprüft wird, um sicherzustellen, dass er tatsächlich der ist, der er vorgibt zu sein. Die Autorisierung hingegen bezieht sich auf die Berechtigung eines Benutzers, auf bestimmte Ressourcen oder Funktionen zuzugreifen. Während die Authentifizierung die Identität bestätigt, bestimmt die Autorisierung, welche Aktionen ein authentifizierter Benutzer ausführen darf. **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Sicherheitslücken und Vulnerabilitäten schützen, um Cyberangriffen und Datenverlust vorzubeugen?
Unternehmen können ihre Systeme und Daten vor potenziellen Sicherheitslücken und Vulnerabilitäten schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Des Weiteren sollten sie sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Social Engineering-Taktiken zu erkennen und zu vermeiden. Die Implementierung von Firewalls, Intrusion Detection Systems und Verschlüsselungstechnologien kann ebenfalls dazu beitragen, die Systeme und Daten vor unbefugtem Zugriff zu schützen. Zudem ist es wichtig, dass Unternehmen regelmäßige Backups ihrer Daten durchführen und einen Notfallplan für den Fall eines Cyberangriffs oder Datenverlusts haben, um die Auswirkungen **
-
Inwiefern können Vulnerabilitäten in der Informationstechnologie die Sicherheit von Computersystemen, die Gesundheit von Menschen und die Umwelt gefährden?
Vulnerabilitäten in der Informationstechnologie können die Sicherheit von Computersystemen gefährden, indem sie Angreifern ermöglichen, unautorisierten Zugriff zu erlangen und Schaden anzurichten. Dies kann zu Datenverlust, Diebstahl von persönlichen Informationen und finanziellen Verlusten führen. Darüber hinaus können Sicherheitslücken in Computersystemen die Gesundheit von Menschen gefährden, indem sie die Integrität von medizinischen Geräten und die Vertraulichkeit von Patientendaten beeinträchtigen. Schließlich können Sicherheitslücken in der Informationstechnologie auch die Umwelt gefährden, indem sie kritische Infrastrukturen wie Energieversorgungssysteme und Umweltüberwachungssysteme anfällig für Angriffe machen, die zu schwerwiegenden Umweltsch **
Ähnliche Suchbegriffe für Vulnerabilitäten
-
Authentifizierung und Autorisierung im elektronischen Rechtsverkehr, Taschenbuch von Sebastian Bösing, Nomos, 978-3-8329-1535-3Authentifizierung Und Autorisierung Im Elektronischen Rechtsverkehr, Taschenbuch Von Sebastian Bösing, Nomos, 978-3-8329-1535-3, Seitenanzahl: 21242,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung in der IT, Set von Andreas Lehmann,Mark Lubkowitz,Bernd Rehwaldt, Carl Hanser, 978-3-446-47949-4Authentifizierung Und Autorisierung In Der It, Set Von Andreas Lehmann,mark Lubkowitz,bernd Rehwaldt, Carl Hanser, 978-3-446-47949-4, Seitenanzahl: 11649,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
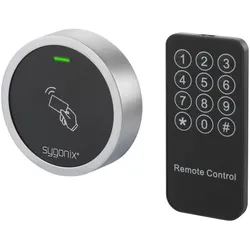
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.33,22 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
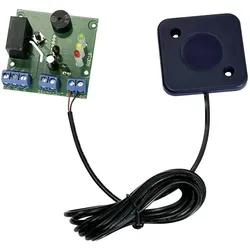
TowiTek RFID-Zugangskontrolle, Aktive BauelementeKompakter Baustein für ein eigenständiges Zugangskontrollsystem mit RFID-Transpondern als Berechtigungsnachweis. Das System lernt bis zu 50 Ausweise und ist einfach über eine Programmierkarte steuerbar. Der Schaltkontakt ist auf Wechsel- oder Zeitfunktion konfigurierbar. Die verwendeten Transponder sind kopiergeschützt und bieten eine weitaus höhere Sicherheit als ähnliche Systeme. Die Lesereichweite beträgt ca. 20 bis 50 mm.51,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Inwiefern können Vulnerabilitäten in der Informationstechnologie die Sicherheit von Unternehmen gefährden und welche Maßnahmen können ergriffen werden, um diese zu minimieren?
Vulnerabilitäten in der Informationstechnologie können die Sicherheit von Unternehmen gefährden, indem sie potenzielle Einfallstore für Cyberangriffe darstellen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um auf vertrauliche Unternehmensdaten zuzugreifen oder Systeme zu manipulieren. Um diese Risiken zu minimieren, können Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. Darüber hinaus ist es wichtig, dass Unternehmen ihre Mitarbeiter regelmäßig in Bezug auf sichere IT-Praktiken schulen, um das Bewusstsein für potenzielle Bedrohungen zu schärfen und die Wahrscheinlichkeit von Sicherheitsverletzungen zu verringern. Schließlich sollten Unternehmen auch in die Implementierung von Sicherheitslös **
-
Wie können Unternehmen ihre Systeme und Daten vor potenziellen Sicherheitslücken und Vulnerabilitäten schützen, um die Integrität und Vertraulichkeit ihrer Informationen zu gewährleisten?
Unternehmen können ihre Systeme und Daten vor potenziellen Sicherheitslücken und Vulnerabilitäten schützen, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um Schwachstellen zu identifizieren und zu beheben. Zudem sollten sie sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um Phishing-Angriffe und andere Bedrohungen zu erkennen und zu vermeiden. Die Implementierung von Firewalls, Antiviren- und Antimalware-Programmen sowie die regelmäßige Aktualisierung von Software und Betriebssystemen sind ebenfalls wichtige Maßnahmen, um die Integrität und Vertraulichkeit von Unternehmensdaten zu gewährleisten. Darüber hinaus ist die Verwendung von Verschlüsselungstechnologien für sensible Daten und die **
-
Wie können Smartcards zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden?
Smartcards können zur sicheren Authentifizierung und Autorisierung in verschiedenen Anwendungsbereichen eingesetzt werden, indem sie persönliche Informationen und Schlüssel speichern. Sie können beispielsweise für den Zugang zu Gebäuden, Computern oder Netzwerken verwendet werden. Zudem ermöglichen sie sichere Transaktionen im Bereich des Online-Bankings oder E-Commerce. **
-
Was sind die häufigsten Arten von Vulnerabilitäten in der Informationstechnologie und wie können sie in verschiedenen Bereichen wie Cybersecurity, Softwareentwicklung und Netzwerksicherheit adressiert werden?
Die häufigsten Arten von Vulnerabilitäten in der Informationstechnologie sind Schwachstellen in Software, unsichere Netzwerkkonfigurationen, unzureichende Zugriffskontrollen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Cybersecurity können diese Vulnerabilitäten durch regelmäßige Sicherheitsüberprüfungen, Implementierung von Firewalls und Intrusion Detection Systemen sowie Schulungen zur Sensibilisierung der Mitarbeiter adressiert werden. In der Softwareentwicklung können Vulnerabilitäten durch sichere Codierungspraktiken, regelmäßige Code-Reviews und die Verwendung von automatisierten Sicherheitstests reduziert werden. In der Netzwerksicherheit können Vulnerabilitäten durch regelmäßige Aktualisierung von Sicherheitspatches, Implementierung von Verschlüsselungstechnologien und Überwachung des Netzwerkverkehrs **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.